O que são ataques de envenenamento de endereço e como evitá-los?
Envenenamento de endereço, também conhecido como falsificação de endereço é uma estratégia de ataque que explora o descuido e a pressa do usuário. Diferente de outros golpes, como aprovações ilimitadas de token ou phishing para frases secretas de recuperação, a falsificação de endereço não é tão prejudicial quanto outros métodos. No entanto, ainda pode resultar em perda de fundos.
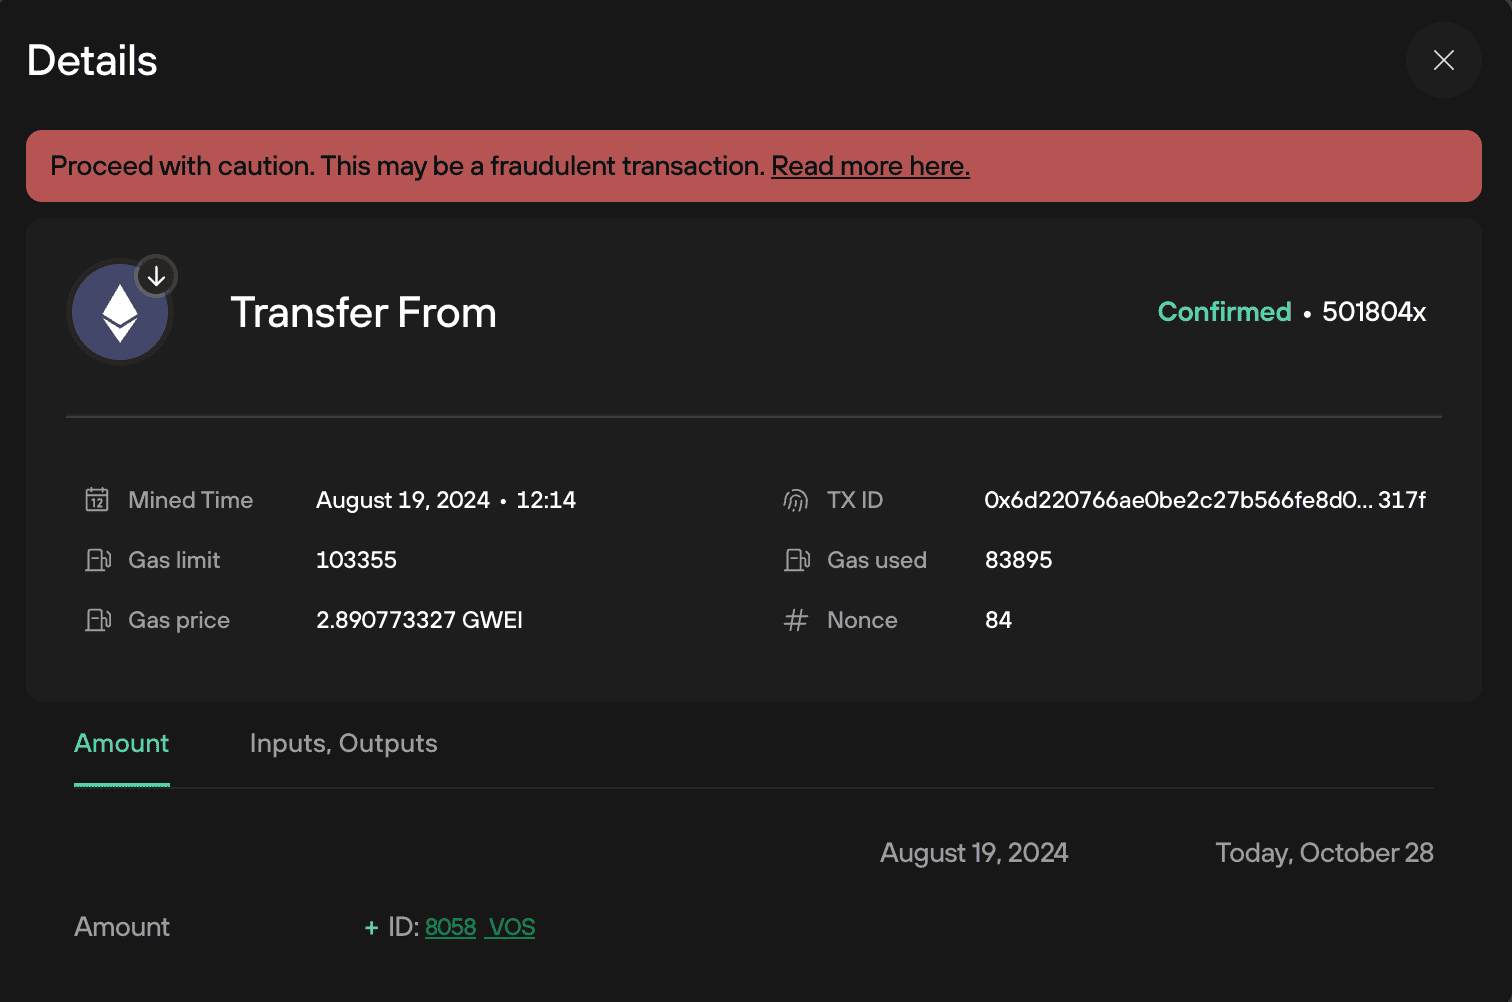
O Trezor Suite possui um mecanismo de filtragem que verifica se os tokens recebidos no seu endereço share características com aqueles usados nesse tipo de transação de golpe. Se a transação parecer ter sido enviada com o objetivo de envenenamento de endereço, o Trezor Suite irá desfocá-la no seu histórico de transações e marcá-la como não verificada.
Vamos analisar como esse golpe geralmente acontece
Os golpistas estão mirando usuários de Ethereum e EVMs como a Binance Smart Chain ou Polygon. O ataque tem como objetivo enganar as vítimas para transferirem seus ativos para um endereço fraudulento projetado para se parecer muito com o próprio endereço delas. O invasor cria um “endereço personalizado” que pode ser um endereço customizado com um conjunto específico de caracteres feito para se parecer com o endereço do destinatário pretendido.
Quando a vítima copia o endereço de uma transação anterior sem atenção, pode acabar enviando seus ativos para o endereço fraudulento por engano. É importante sempre confirmar cuidadosamente o endereço antes de fazer uma transferência para garantir que os ativos não sejam enviados acidentalmente para a conta errada.
Não há motivo para se preocupar com a segurança dos ativos ou com o vazamento da chave privada nesta situação.
A falsificação de endereços de blockchain pode ocorrer em qualquer tipo de blockchain. No entanto, blockchains como Polygon, Avalanche e Binance Smart Chain são frequentemente alvo desse tipo de golpe devido às suas baixas taxas de transação, o que facilita a aplicação de golpes em grande escala para muitos usuários.
Os blockchains são registros públicos, então é muito fácil para golpistas encontrarem e escolherem muitos endereços em qualquer explorador de blocos e enviar transações falsificadas para esses endereços.
Atualmente estamos desenvolvendo um recurso que permitirá ocultar essas transações na Trezor Suite, mas, por enquanto, essas transações devem apenas ser ignoradas.
Além de enviar transações falsas de valor <b>0</b>, golpistas também podem enviar tokens falsos que parecem ser tokens populares, como o USDC, mas que na verdade não têm valor algum.
Eles podem até mesmo tomar a iniciativa de enviar transações com uma quantidade específica de tokens que, na verdade, não têm valor algum. Por exemplo, um usuário pode enviar uma transação legítima no valor de 5300 USDC, e o golpista em seguida imita essa ação enviando uma transação com um token sem valor, mas que exibe o valor de 5300, parecendo ter ocorrido antes ou depois dessa transação.
Nas blockchains Ethereum e Ethereum Virtual Machine (EVM), qualquer pessoa pode enviar qualquer token de qualquer endereço para qualquer outro endereço, desde que não ultrapasse o seu limite de permissão (allowance)..
Por exemplo, se meu limite de permissão para os golpistas for 0 e eles enviarem um token que se parece com o USDT, mas na verdade é um token de valor 0, eles ainda podem enviar esse token a partir da minha conta.
É importante sempre conferir o endereço antes de fazer uma transferência, mesmo que a transação pareça ser de um token legítimo.
Se você tiver dúvidas sobre a legitimidade de uma transação, é melhor entrar em contato conosco pelo nosso Chatbot Hal, que irá ajudar a resolver seu problema.
O Trezor Suite irá notificá-lo sobre transações suspeitas que possam ser consideradas um ataque de envenenamento de endereço:
O que você pode fazer para se proteger?
Embora não seja possível impedir que pessoas, inclusive golpistas, enviem transações para seu endereço em uma blockchain pública, podemos evitar cair em golpes sendo cautelosos ao copiar endereços. Esta pode ser uma situação complicada, e é importante estar ciente de que mesmo quem sempre confere os endereços pode acabar sendo vítima. Aqui estão algumas sugestões:
Desconsidere transações marcadas como suspeitas pelo Trezor Suite.
Se você não souber o motivo pelo qual recebeu uma transação, ignore a transação.
O passo mais importante para evitar este tipo de golpe é verificar cuidadosamente e conferir o endereço antes de confirmar a transação no seu Trezor.
Isso é fundamental para todas as transações, mas especialmente ao enviar ativos de valor significativo. A única forma de garantir segurança é conferir cuidadosamente cada caractere do endereço.
Ao enviar transações, evite copiar endereços do histórico de transações, seja no seu Trezor Suite ou em um explorador de blocos.
Esta recomendação vale não apenas para endereços de terceiros para os quais você pode enviar fundos, mas também para seu próprio endereço, como quando transfere fundos de uma corretora centralizada para seu dispositivo Trezor.
Uma forma eficiente de verificar um endereço antes de transferir uma quantia grande é enviar uma transação de teste com um valor pequeno.
Esse método exige pagar a taxa de gás duas vezes, o que pode não ser viável dependendo do preço atual do gás.
Se precisar de mais assistência, entre em contato conosco pelo Chatbot Hal, que irá ajudar a resolver seu problema.