Que sont les attaques par empoisonnement d'adresse et comment les éviter
L’empoisonnement d’adresse, également appelé usurpation d’adresse, est une méthode d’attaque qui exploite la négligence et la précipitation des utilisateurs. Contrairement à d’autres arnaques, comme les autorisations illimitées de jetons ou l’hameçonnage visant les phrases de récupération secrètes, l’usurpation d’adresse n’est pas aussi dangereuse que ces autres méthodes. Cependant, cela peut tout de même entraîner une perte de fonds.
Trezor Suite dispose d'un mécanisme de filtrage qui vérifie si les jetons reçus sur votre adresse partagent des caractéristiques avec ceux utilisés dans ce type de transactions frauduleuses. Si la transaction semble avoir été envoyée à des fins d'empoisonnement d'adresse, Trezor Suite l'affichera floue dans votre historique de transactions et l'indiquera comme non vérifiée.
Voyons comment cette arnaque se produit généralement
Les escrocs ciblent les utilisateurs d'Ethereum et des EVM tels que Binance Smart Chain ou Polygon. L'attaque vise à tromper les victimes afin qu'elles transfèrent leurs actifs vers une adresse frauduleuse conçue pour ressembler fortement à la leur. L'attaquant crée une « adresse personnalisée » (vanity address) qui peut être une adresse personnalisée contenant certains caractères, conçue pour ressembler à l'adresse du destinataire visé.
Lorsque la victime copie l'adresse d'une transaction précédente sans vigilance, elle peut par inadvertance envoyer ses actifs à l'adresse frauduleuse. Il est important de toujours vérifier attentivement l'adresse avant de réaliser un transfert afin de s'assurer que les actifs ne sont pas envoyés par erreur au mauvais compte.
Il n’y a aucune raison de s’inquiéter pour la sécurité des actifs ou une fuite de clé privée dans cette situation.
Le spoofing d'adresses blockchain peut se produire sur tout type de blockchain. Cependant, des blockchains comme Polygon, Avalanche et Binance Smart Chain sont souvent ciblées en raison de leurs faibles frais de transaction, ce qui facilite le déploiement d'arnaques à grande échelle auprès d'un grand nombre d'utilisateurs.
Les blockchains sont des registres publics, il est donc très facile pour les fraudeurs de trouver et de sélectionner un grand nombre d'adresses depuis n'importe quel explorateur de blocs et d'envoyer des transactions frauduleuses à ces adresses.
Nous développons actuellement une fonctionnalité qui vous permettra de masquer ces transactions dans Trezor Suite, mais en attendant, il suffit simplement d'ignorer ces transactions.
En plus d’envoyer de fausses transactions d’une valeur de <b>0</b>, les escrocs peuvent également envoyer de faux jetons qui semblent être un jeton populaire, comme l’USDC, mais qui sont en réalité sans valeur.
Ils peuvent même aller jusqu'à envoyer des transactions avec un montant spécifique de jetons qui n'ont en réalité aucune valeur. Par exemple, un utilisateur peut envoyer une transaction légitime de 5300 USDC, puis l'escroc va l'imiter en envoyant une transaction avec un jeton sans valeur qui affiche également 5300, apparaissant avant ou après cette transaction.
Sur les blockchains Ethereum et Ethereum Virtual Machine (EVM), n'importe qui peut envoyer n'importe quel jeton depuis n'importe quelle adresse vers n'importe quelle autre adresse, tant qu'il ne dépasse pas sa limite d'autorisation.
Par exemple, si mon autorisation pour les escrocs est de 0, et qu'ils envoient un jeton qui ressemble à l’USDT mais qui est en réalité un jeton à valeur 0, ils peuvent tout de même envoyer ce jeton depuis mon compte.
Il est important de toujours revérifier l'adresse avant d'effectuer un transfert, même si la transaction semble concerner un jeton légitime.
Si vous avez des doutes sur la légitimité d’une transaction, il est préférable de nous contacter via notre Chatbot Hal qui vous aidera à résoudre votre problème.
Trezor Suite vous avertira des transactions suspectes pouvant être considérées comme une attaque par empoisonnement d'adresse :
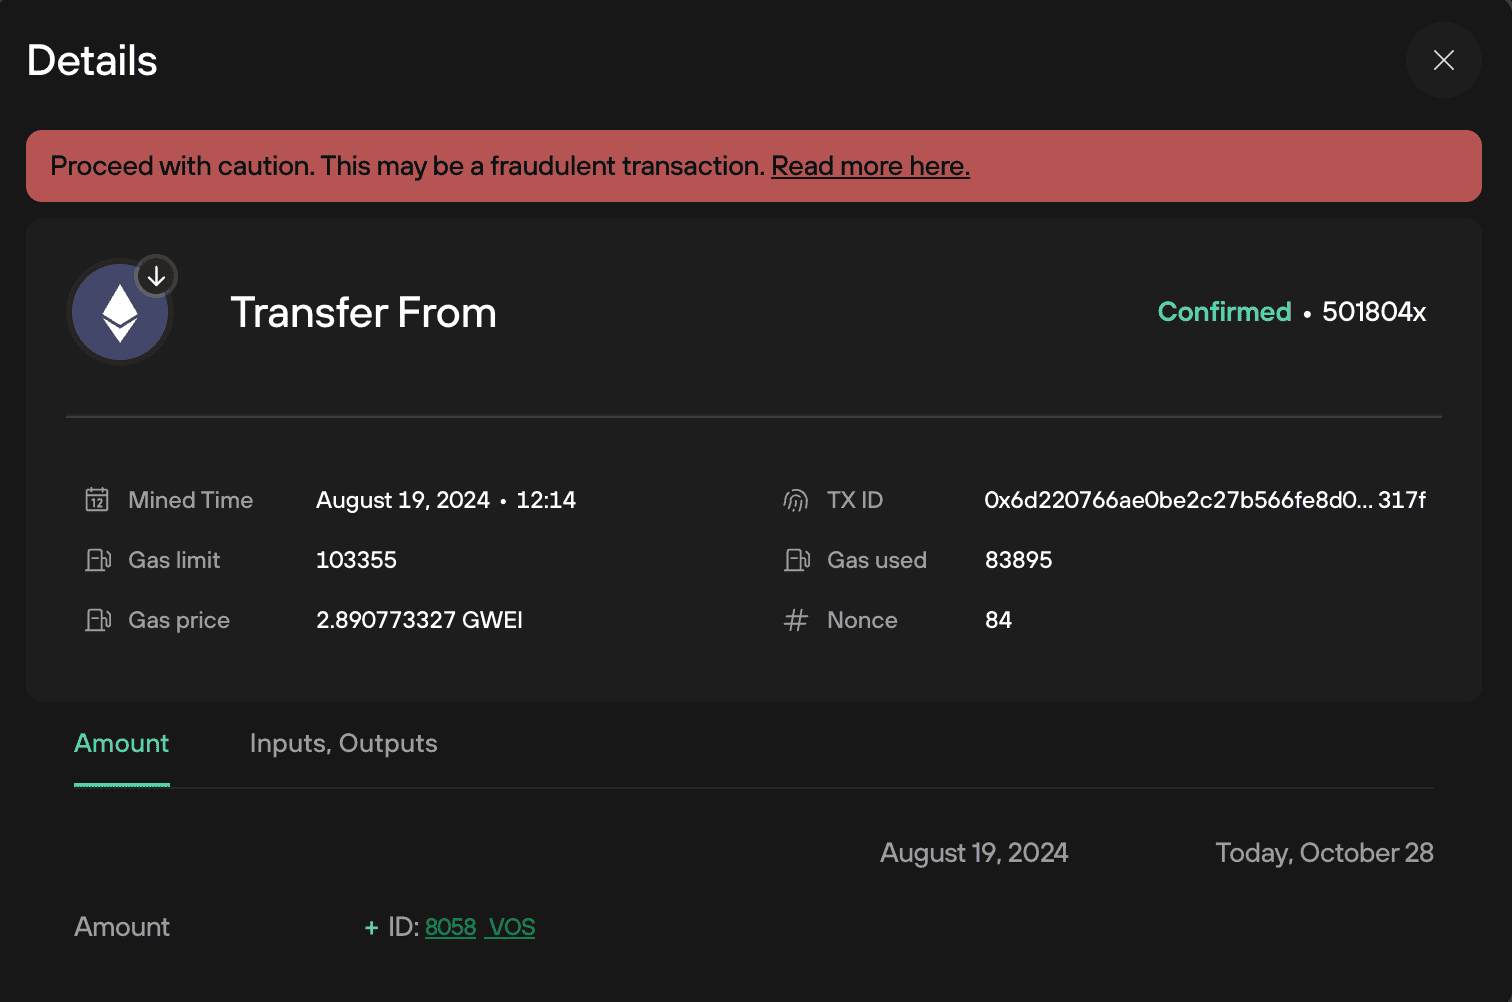
Que pouvez-vous faire pour vous protéger ?
Bien qu’il soit impossible d’empêcher des individus, y compris des arnaqueurs, d’envoyer des transactions à votre adresse sur une blockchain publique, nous pouvons éviter de devenir victimes d’escroqueries en étant vigilants lors de la copie des adresses. La situation peut être délicate, et il est important de garder à l’esprit que même les personnes attentives à vérifier les adresses peuvent tout de même être victimes. Voici quelques recommandations :
Ignorez les transactions signalées comme suspectes par Trezor Suite.
Si vous ne savez pas pourquoi vous avez reçu une transaction, ignorez-la.
L’étape la plus importante pour éviter ce type d’arnaque est de vérifier minutieusement et de revérifier l’adresse avant de confirmer la transaction sur votre Trezor.
C’est essentiel pour toutes les transactions, mais surtout lors de l’envoi d’actifs de grande valeur. La seule façon de garantir votre sécurité est de vérifier soigneusement chaque caractère de l’adresse.
Lorsque vous envoyez des transactions, évitez de copier les adresses depuis l’historique des transactions, que ce soit dans votre Trezor Suite ou dans un explorateur de blocs.
Ce conseil s’applique non seulement aux adresses des destinataires, mais aussi à la vôtre, par exemple lors d’un transfert depuis un échange centralisé vers votre appareil Trezor.
Une méthode efficace pour vérifier une adresse avant d’envoyer une somme importante consiste à réaliser une transaction test avec un petit montant.
Cette méthode implique de payer deux fois les frais de gas, ce qui peut être difficile selon le prix actuel du gas.
Si vous avez besoin d'aide supplémentaire, veuillez nous contacter via notre Chatbot Hal qui vous aidera à résoudre votre problème.