Was sind Address-Poisoning-Angriffe und wie kann man sie vermeiden?
Address Poisoning, auch als Address Spoofing bekannt, ist eine Angriffsmethode, die von Unachtsamkeit und Eile der Nutzer profitiert. Im Gegensatz zu anderen Betrugsmaschen wie unbegrenzten Token-Freigaben oder Phishing nach geheimen Wiederherstellungswörtern ist Address Spoofing nicht so schädlich wie andere Methoden. Dennoch kann es trotzdem zum Verlust von Guthaben führen.
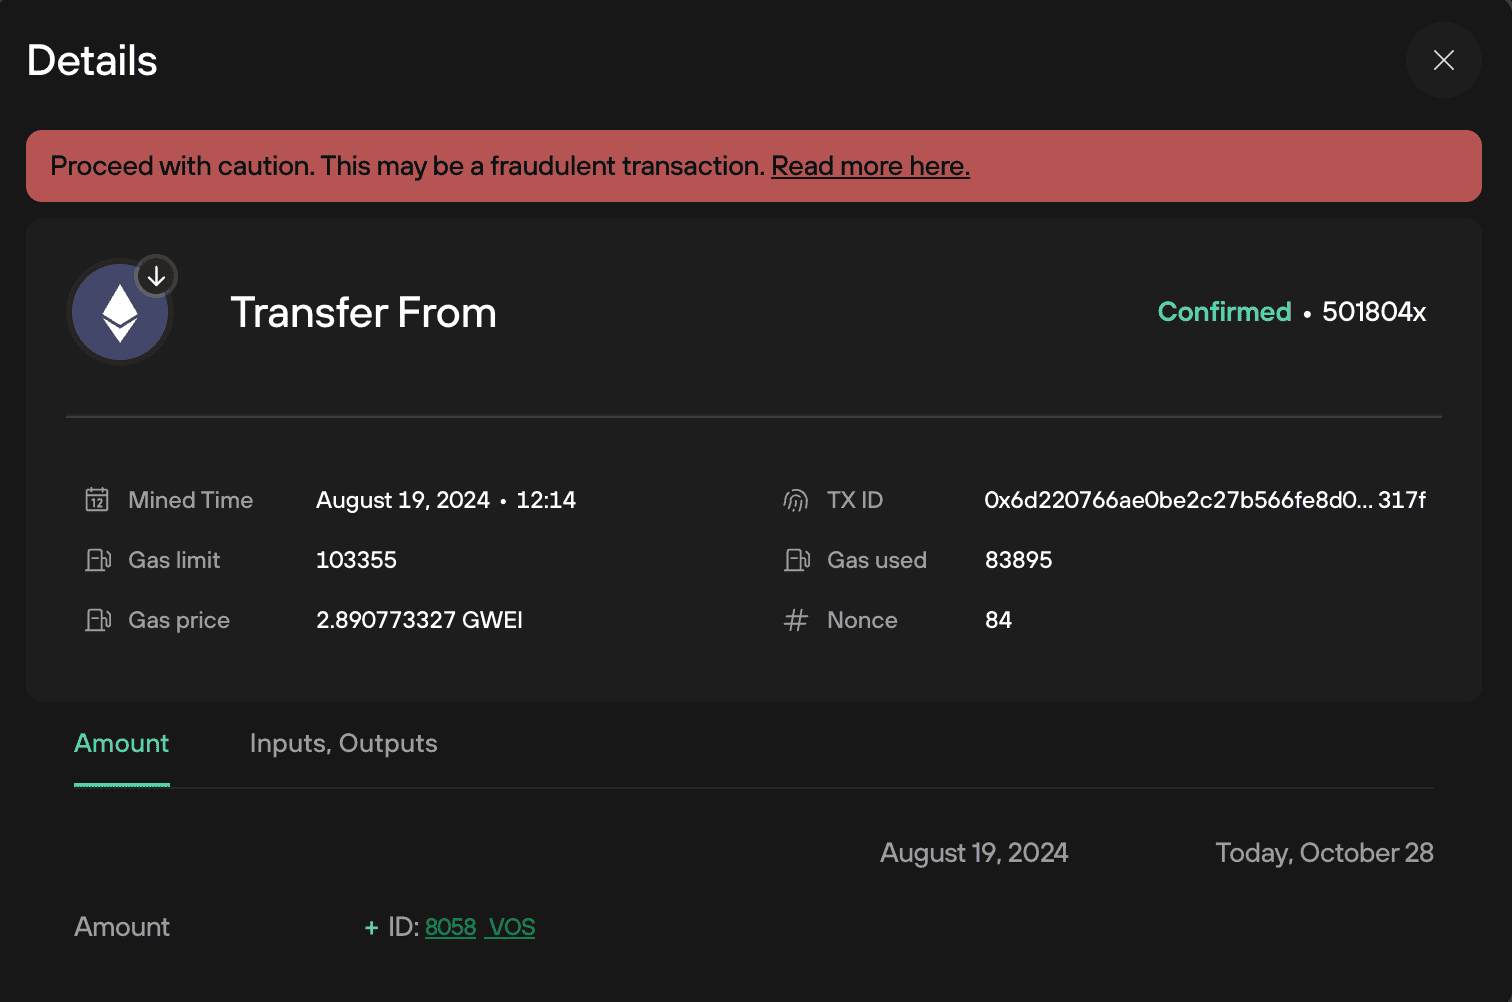
Trezor Suite verfügt über einen Filtermechanismus, der prüft, ob die auf deine Adresse eingehenden Token Eigenschaften mit solchen aus Betrugs-Transaktionen teilen. Wenn die Transaktion offenbar zu Zwecken des Address Poisoning gesendet wurde, wird sie in deinem Transaktionsverlauf von Trezor Suite ausgeblendet und als unbestätigt markiert.
Schauen wir uns an, wie diese Betrugsmasche üblicherweise abläuft
Die Betrüger zielen auf Nutzer von Ethereum und EVMs wie Binance Smart Chain oder Polygon ab. Der Angriff hat das Ziel, Opfer dazu zu bringen, ihre Assets an eine betrügerische Adresse zu übertragen, die der eigenen sehr ähnlich sieht. Der Angreifer erstellt eine „Vanity-Adresse“, also eine benutzerdefinierte Adresse mit einer bestimmten Zeichenfolge, die der Zieladresse zum Verwechseln ähnlich sieht.
Wenn das Opfer die Adresse unachtsam aus einer vorherigen Transaktion kopiert, kann es versehentlich seine Assets an die betrügerische Adresse senden. Es ist wichtig, die Adresse vor einer Überweisung sorgfältig zu prüfen, damit Assets nicht versehentlich an das falsche Konto gesendet werden.
Es besteht kein Grund zur Sorge hinsichtlich der Sicherheit Ihrer Assets oder eines möglichen Lecks Ihres privaten Schlüssels in dieser Situation.
Das Spoofing von Blockchain-Adressen kann bei jedem Typ von Blockchain auftreten. Allerdings sind Blockchains wie Polygon, Avalanche und Binance Smart Chain häufig Zielscheiben, da ihre niedrigen Transaktionsgebühren es ermöglichen, Betrugsversuche besonders einfach und in großem Umfang auf viele Nutzer zu richten.
Blockchains sind öffentlich einsehbar, daher ist es für Betrüger sehr einfach, mithilfe eines Block-Explorers eine große Zahl von Adressen zu finden und ihnen gefälschte Transaktionen zu schicken.
Wir entwickeln derzeit eine Funktion, mit der Sie diese Transaktionen in Trezor Suite ausblenden können. Bis dahin sollten diese Transaktionen einfach ignoriert werden.
Zusätzlich zu gefälschten Transaktionen mit dem Wert 0 senden Betrüger möglicherweise auch gefälschte Token, die aussehen wie beliebte Token wie USDC, tatsächlich aber wertlos sind.
Sie könnten sogar so weit gehen, Transaktionen mit einer bestimmten Menge an Token zu versenden, die tatsächlich keinen Wert haben. Zum Beispiel könnte ein Nutzer eine legitime Transaktion im Wert von 5300 USDC senden, und der Betrüger imitiert diese, indem er eine Transaktion mit einem Token sendet, der keinen Wert hat, aber einen Wert von 5300 anzeigt und scheinbar vor oder nach dieser Transaktion stattgefunden hat.
Auf den Blockchains von Ethereum und der Ethereum Virtual Machine (EVM) darf jeder beliebige Token von jeder beliebigen Adresse an eine andere Adresse gesendet werden, solange das eigene Limit nicht überschritten wird.
Wenn zum Beispiel meine Freigabe für die Betrüger 0 ist und sie einen Token senden, der wie USDT aussieht, aber tatsächlich ein Token mit dem Wert 0 ist, können sie diesen Token trotzdem von meinem Konto wegschicken.
Es ist wichtig, vor jeder Überweisung die Adresse immer genau zu überprüfen, selbst wenn die Transaktion für einen legitimen Token zu sein scheint.
Wenn Sie sich über die Legitimität einer Transaktion unsicher sind, kontaktieren Sie uns am besten über unseren Chatbot Hal, der Ihnen bei der Lösung Ihres Problems hilft.
Trezor Suite benachrichtigt Sie über verdächtige Transaktionen, die als Address Poisoning-Angriff eingestuft werden könnten:
Was können Sie tun, um sich zu schützen?
Auch wenn es nicht möglich ist, zu verhindern, dass Einzelpersonen, einschließlich Betrügern, Transaktionen an Ihre Adresse auf einer öffentlichen Blockchain senden, können wir uns selbst davor schützen, Opfer von Betrugsversuchen zu werden, indem wir beim Kopieren von Adressen besonders vorsichtig sind. Dies kann eine schwierige Situation sein, und es ist wichtig zu wissen, dass selbst Personen, die Adressen sorgfältig kontrollieren, Opfer werden können. Hier einige Empfehlungen:
Ignorieren Sie Transaktionen, die in Trezor Suite als verdächtig markiert werden.
Wenn Sie den Grund für den Erhalt einer Transaktion nicht kennen, ignorieren Sie die Transaktion.
Der wichtigste Schritt, um diese Art von Betrug zu vermeiden, ist die gründliche Überprüfung und das doppelte Kontrollieren der Adresse, bevor Sie die Transaktion auf Ihrem Trezor bestätigen.
Dies ist bei allen Transaktionen entscheidend, insbesondere wenn Sie Assets von erheblichem Wert versenden. Die einzige Möglichkeit, Sicherheit zu gewährleisten, besteht darin, jeden einzelnen Buchstaben der Adresse sorgfältig zu überprüfen.
Vermeiden Sie beim Versenden von Transaktionen das Kopieren von Adressen aus der Transaktionshistorie, egal ob aus Ihrer Trezor Suite oder einem Block-Explorer.
Dieser Hinweis gilt nicht nur für Adressen anderer, an die Sie Geld senden, sondern auch für Ihre eigene Adresse, beispielsweise beim Übertrag von Geldern von einer zentralisierten Börse auf Ihr Trezor-Gerät.
Eine effektive Methode zur Überprüfung einer Adresse vor dem Versenden größerer Beträge ist, zuerst eine Test-Transaktion mit einem kleinen Betrag durchzuführen.
Bei dieser Vorgehensweise muss die Gas-Gebühr zweimal bezahlt werden, was je nach aktuellem Gas-Preis eventuell nicht praktikabel ist.
Wenn Sie weitere Unterstützung benötigen, kontaktieren Sie uns bitte über unseren Chatbot Hal, der Ihnen bei der Lösung Ihres Anliegens hilft.