¿Qué son los ataques de envenenamiento de direcciones y cómo evitarlos?
El envenenamiento de direcciones, también conocido como suplantación de direcciones, es una técnica de ataque que aprovecha la falta de atención y la prisa del usuario. A diferencia de otras estafas, como las aprobaciones ilimitadas de tokens o el phishing de frases secretas de recuperación, la suplantación de direcciones no es tan perjudicial como otros métodos. Sin embargo, aún puede ocasionar la pérdida de fondos.
Trezor Suite cuenta con un mecanismo de filtrado que verifica si los tokens que recibes en tu dirección comparten características con los utilizados en este tipo de transacciones fraudulentas. Si la transacción parece haber sido enviada con fines de envenenamiento de direcciones, Trezor Suite la difuminará en tu historial de transacciones y la marcará como no verificada.
Analicemos cómo suele suceder esta estafa
Los estafadores están dirigiendo sus ataques a usuarios de Ethereum y EVMs como Binance Smart Chain o Polygon. El ataque busca engañar a las víctimas para que transfieran sus activos a una dirección fraudulenta diseñada para parecerse mucho a la suya. El atacante crea una “dirección vanity”, que puede ser una dirección personalizada con un conjunto específico de caracteres diseñada para parecerse a la dirección del destinatario deseado.
Cuando la víctima copia descuidadamente la dirección de una transacción anterior, puede enviar accidentalmente sus activos a la dirección fraudulenta. Es importante confirmar cuidadosamente la dirección antes de realizar una transferencia para asegurarte de que los activos no se envíen por error a la Cuenta equivocada.
No hay motivo de preocupación por la seguridad de los activos ni por la filtración de claves privadas en esta situación.
El spoofing de direcciones en blockchain puede ocurrir en cualquier tipo de blockchain. Sin embargo, blockchains como Polygon, Avalanche y Binance Smart Chain suelen ser el objetivo debido a sus bajas comisiones por transacción, lo que facilita desplegar estafas a gran escala para un gran número de usuarios.
Las blockchains son registros públicos, por lo que es muy fácil para los estafadores encontrar y seleccionar una gran cantidad de direcciones desde cualquier explorador de bloques y enviar transacciones falsas a estas direcciones.
Actualmente estamos desarrollando una función que te permitirá ocultar estas transacciones en Trezor Suite, pero mientras tanto, simplemente deberás ignorar estas transacciones.
Además de enviar transacciones falsas de valor <b>0</b>, los estafadores también pueden enviar tokens falsos que parecen ser un token popular, como USDC, pero en realidad no tienen ningún valor.
Incluso pueden llegar a enviar transacciones con una cantidad específica de tokens que en realidad no tienen valor. Por ejemplo, un usuario puede enviar una transacción legítima por 5300 USDC, y el estafador la imitará enviando una transacción con un token sin valor pero que muestra un monto de 5300, dando la impresión de que sucedió antes o después de esa transacción.
En las blockchains de Ethereum y Ethereum Virtual Machine (EVM), cualquiera puede enviar cualquier token desde cualquier dirección a cualquier otra dirección, siempre que no exceda su allowance.
Por ejemplo, si mi allowance para los estafadores es 0 y envían un token que parece similar a USDT pero en realidad es un token de valor 0, igual pueden enviar ese token desde mi Cuenta.
Es importante verificar siempre la dirección antes de realizar una transferencia, incluso si la transacción parece ser de un token legítimo.
Si tienes dudas sobre la legitimidad de una transacción, lo mejor es que nos contactes a través de nuestro Chatbot Hal, quien te ayudará a resolver tu problema.
Trezor Suite te notificará sobre transacciones sospechosas que podrían considerarse un ataque de envenenamiento de direcciones:
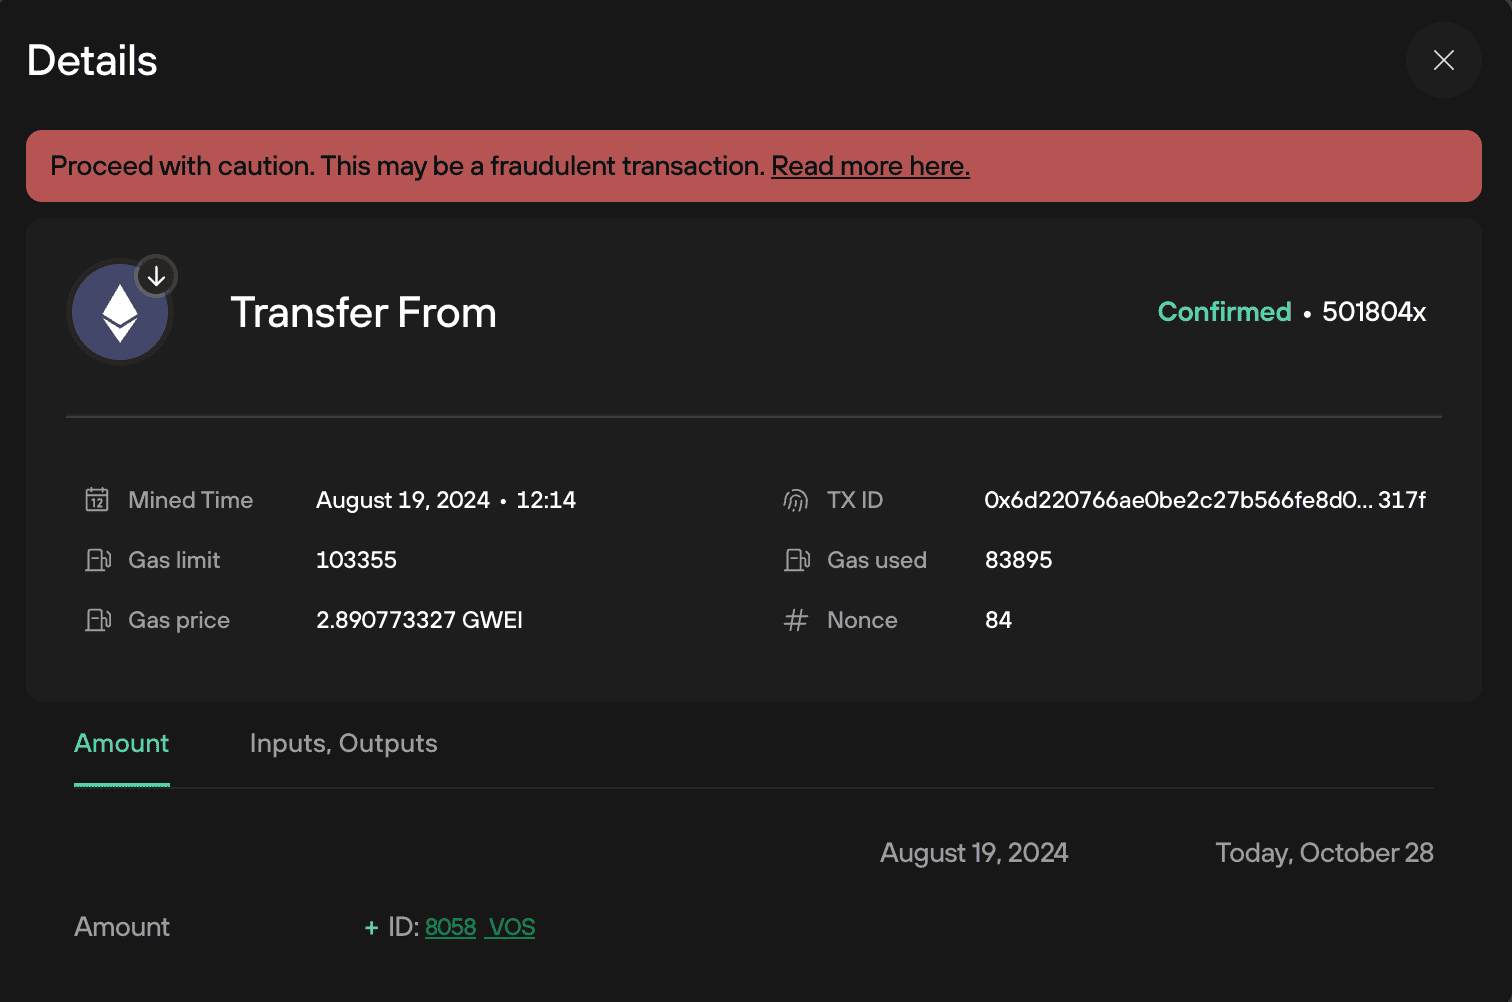
¿Qué puedes hacer para protegerte?
Si bien no es posible evitar que personas, incluidos estafadores, envíen transacciones a tu dirección en una blockchain pública, podemos evitar ser víctimas de estafas siendo cuidadosos al copiar direcciones. Esta puede ser una situación complicada y es importante saber que incluso quienes revisan las direcciones con atención pueden caer en la trampa. Aquí tienes algunas sugerencias:
Ignora las transacciones marcadas como sospechosas por Trezor Suite.
Si no sabes por qué has recibido una transacción, ignórala.
El paso más importante para evitar este tipo de estafa es verificar y comprobar cuidadosamente la dirección antes de confirmar la transacción en tu Trezor.
Esto es fundamental para todas las transacciones, pero especialmente al enviar activos de valor significativo. La única manera de garantizar tu seguridad es revisar cuidadosamente cada carácter de la dirección.
Al enviar transacciones, evita copiar direcciones del historial de transacciones, ya sea en tu Trezor Suite o en un explorador de bloques.
Este consejo aplica tanto a direcciones de otras personas a las que envías fondos como a tu propia dirección, por ejemplo, al transferir fondos desde un exchange centralizado a tu dispositivo Trezor.
Un método efectivo para verificar una dirección antes de enviar una gran cantidad de fondos es realizar una transacción de prueba con una cantidad pequeña.
Este método requiere pagar la comisión de gas dos veces, lo cual puede no ser viable según el precio actual del gas.
Si necesita más ayuda, póngase en contacto con nosotros a través de nuestro Chatbot Hal, quien le ayudará a resolver su problema.